Field notes / archive

Selected writing

Practical notes on security, software, and the systems that make both possible.

16 notes in the archive Browse archive
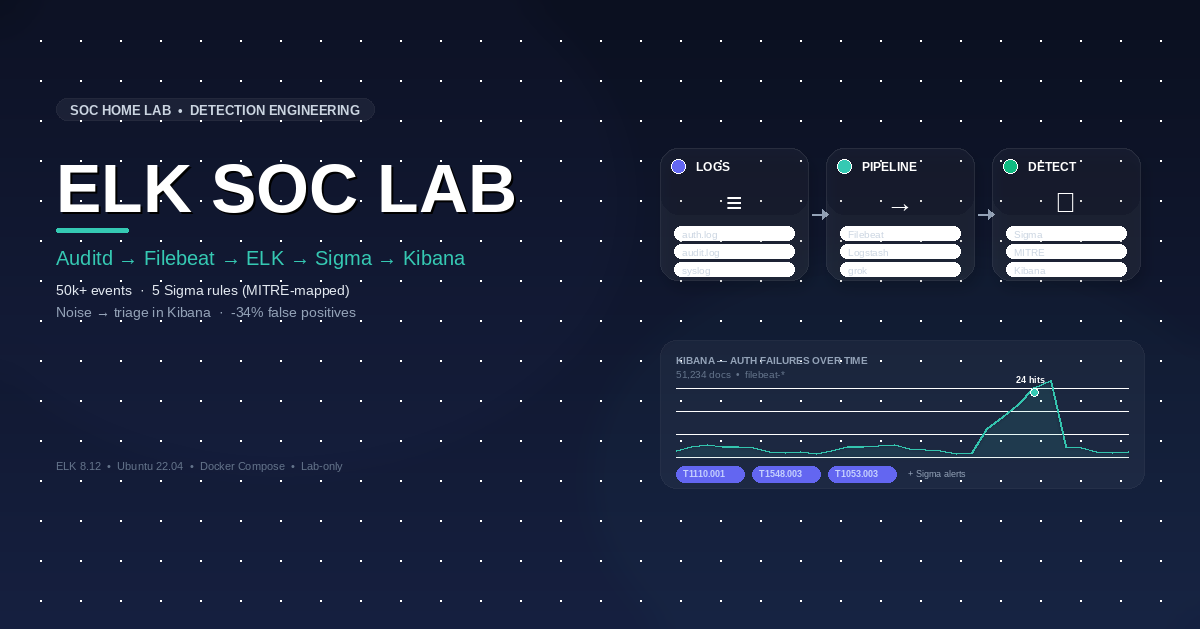
Домашняя SOC-лаборатория на ELK: детектирование с Auditd, Sigma и Kibana — от шумных логов к триажируемым алертам Open note
16 min read

Домашняя SOC-лаборатория на ELK: детектирование с Auditd, Sigma и Kibana — от шумных логов к триажируемым алертам

Развернул домашнюю SOC-лабораторию на ELK, инжестирующую 50k+ событий audit/syslog Linux — превратил шумные правила auditd в 5 детекций Sigma с маппингом на MITRE и триажировал алерты в Kibana с задокументированным …
AppArmor как аварийный выключатель RCE: валидация защиты на стороне Blue Team Open note
4 min read

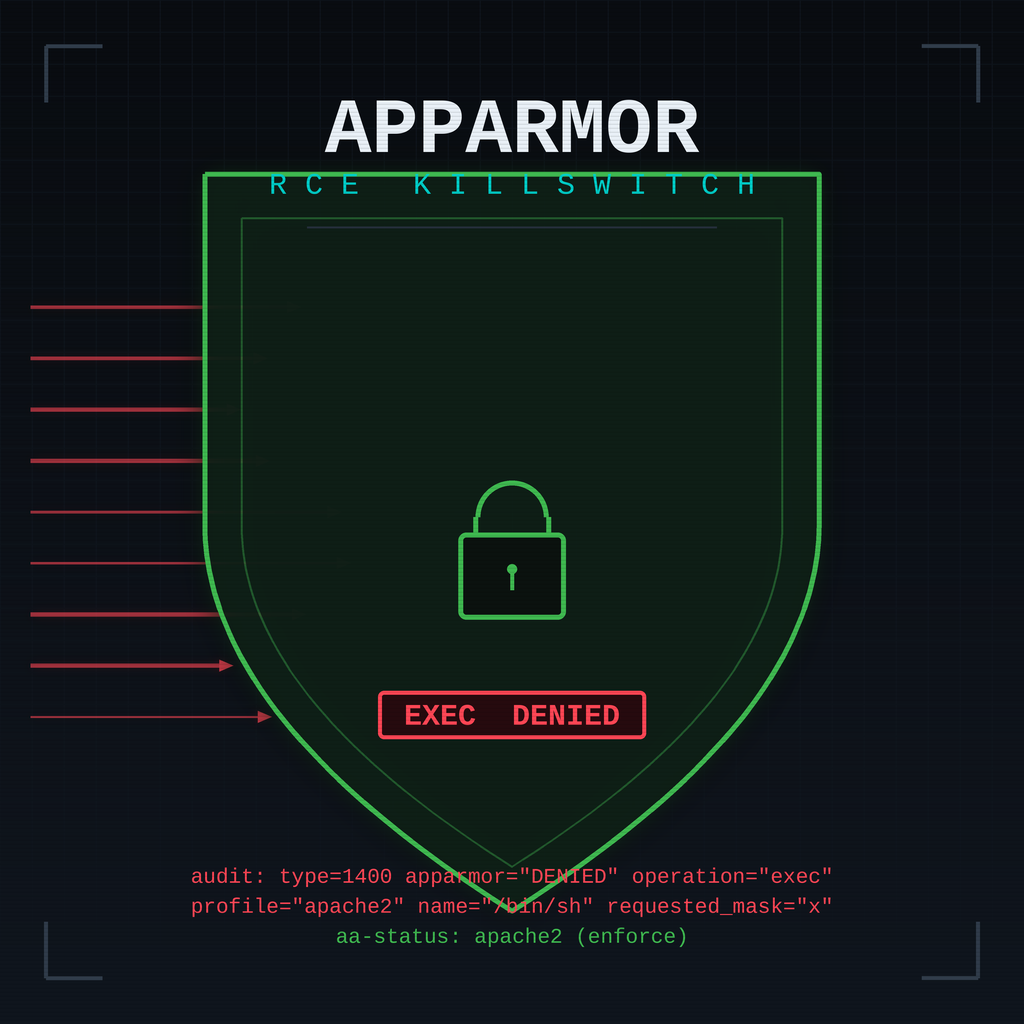
AppArmor как аварийный выключатель RCE: валидация защиты на стороне Blue Team

Авторизованная оценка Blue Team: эксплуатируем тривиальный PHP RCE на Apache, сдерживаем его на рантайме профилем AppArmor, затем устраняем первопричину в коде. Включает сниппеты профилей, логи аудита и результаты …