 Open note
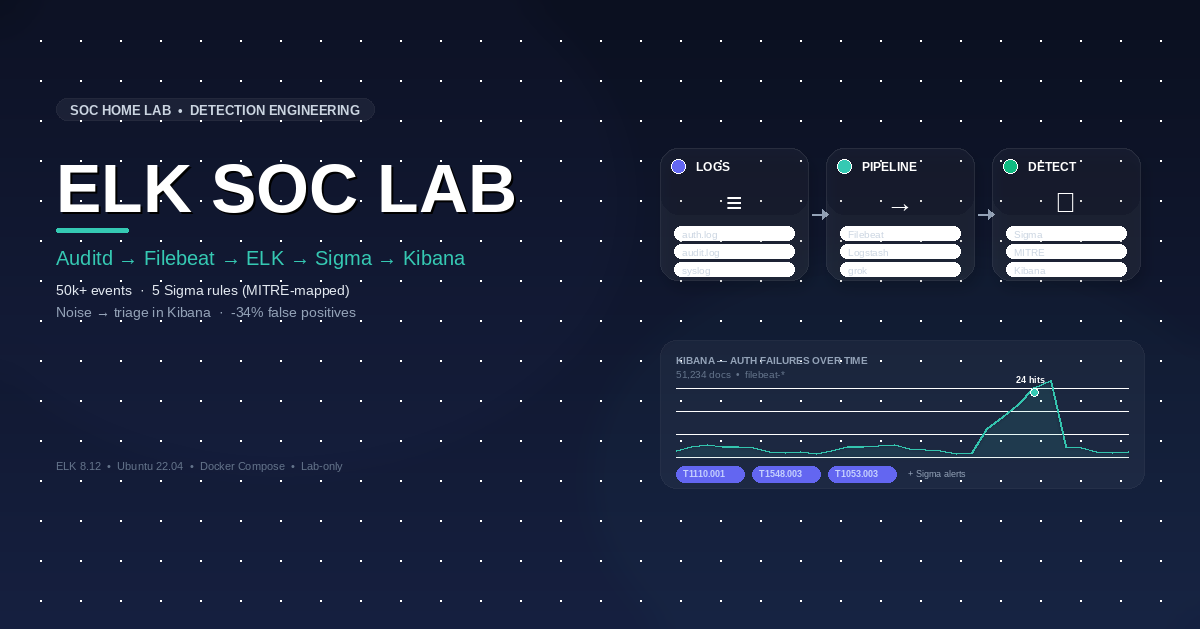
Домашняя SOC-лаборатория на ELK: детектирование с Auditd, Sigma и Kibana — от шумных логов к триажируемым алертам
Развернул домашнюю SOC-лабораторию на ELK, инжестирующую 50k+ событий audit/syslog Linux — превратил шумные правила auditd в 5 детекций Sigma с маппингом на MITRE и триажировал алерты в Kibana с задокументированным …