Field notes / archive

Selected writing

Practical notes on security, software, and the systems that make both possible.

2 notes in the archive Browse archive
Лаборатория реагирования на инциденты: триаж намеренно сброшенного образца малвари на изолированной Windows VM Open note
1 min read

Лаборатория реагирования на инциденты: триаж намеренно сброшенного образца малвари на изолированной Windows VM

Контролируемая IR-лаборатория — намеренно запущен лабораторный образец малвари на изолированной Windows 10 VM: изолирован хост, сняты дампы памяти и логи, отслежена персистентность через MITRE ATT&CK, выполнена зачистка …
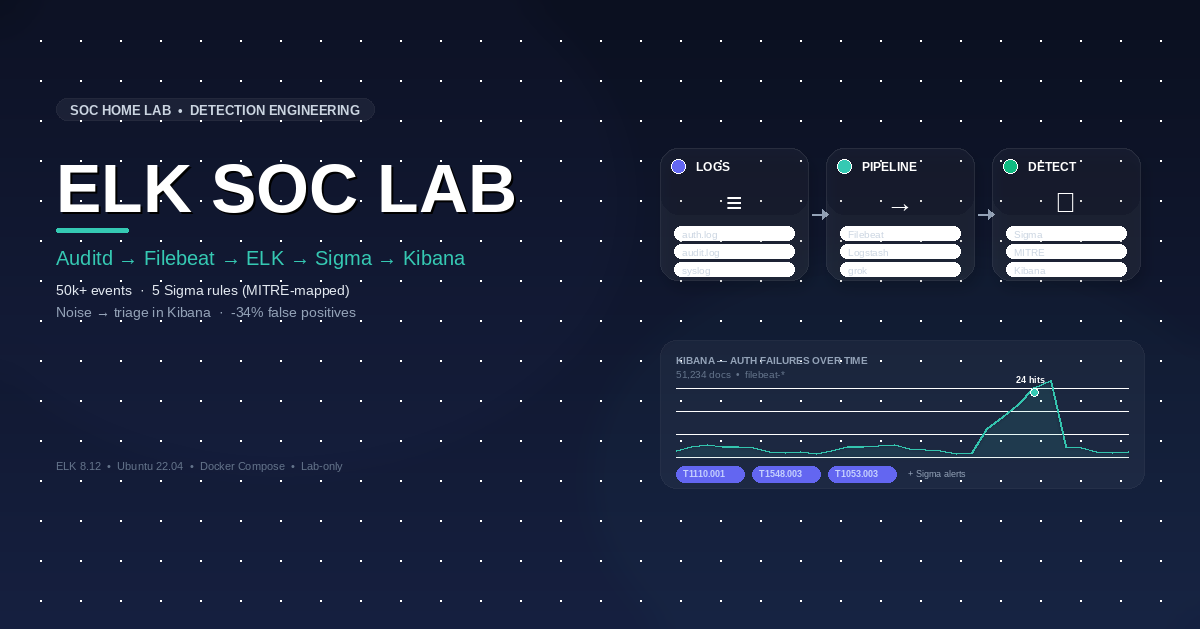
Домашняя SOC-лаборатория на ELK: детектирование с Auditd, Sigma и Kibana — от шумных логов к триажируемым алертам Open note
16 min read

Домашняя SOC-лаборатория на ELK: детектирование с Auditd, Sigma и Kibana — от шумных логов к триажируемым алертам

Развернул домашнюю SOC-лабораторию на ELK, инжестирующую 50k+ событий audit/syslog Linux — превратил шумные правила auditd в 5 детекций Sigma с маппингом на MITRE и триажировал алерты в Kibana с задокументированным …