 Open note
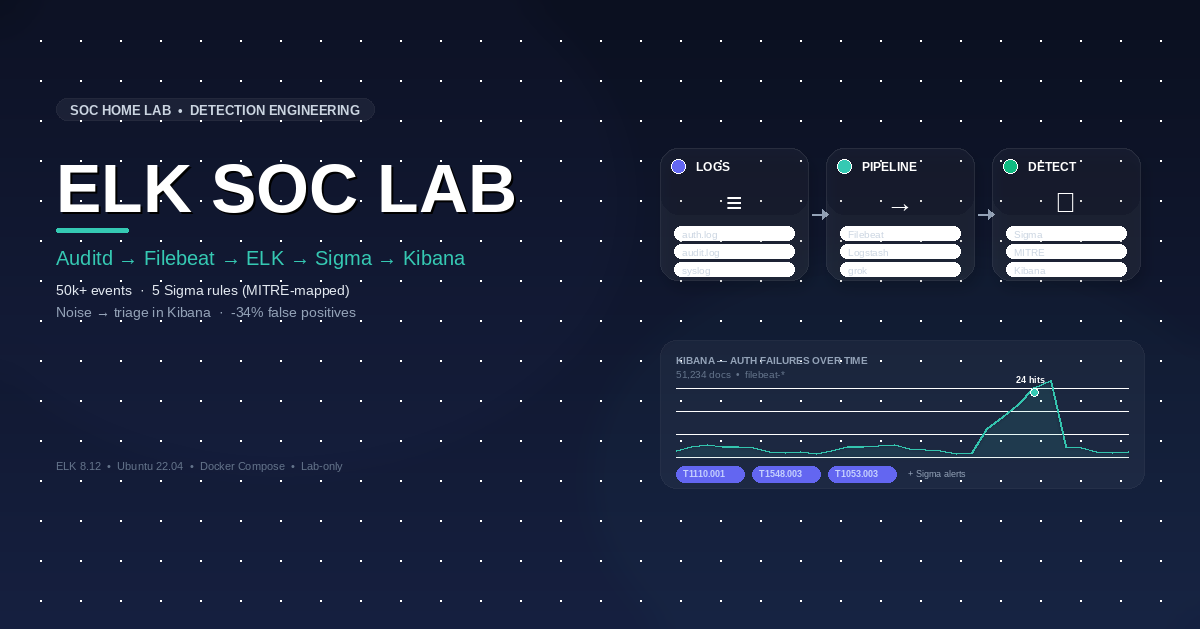
ELK SOC Home Lab: Detection Engineering with Auditd, Sigma & Kibana — From Noisy Logs to Triageable Alerts
Built an ELK SOC home lab ingesting 50k+ Linux audit/syslog events — tuned noisy auditd rules into 5 Sigma detections (MITRE-mapped) and triaged alerts in Kibana with documented false-positive reduction.